RAG privado empresarial: cómo proteger los datos y controlar las respuestas
Resumen ejecutivo. Un RAG privado empresarial permite que un modelo responda usando documentos corporativos recuperados en el momento de la consulta. Para hacerlo seguro y útil hay que respetar permisos, proteger los datos, medir la calidad de búsqueda y controlar el despliegue. Estas seis decisiones convierten una demostración en un servicio operable.
Qué aporta un RAG privado empresarial
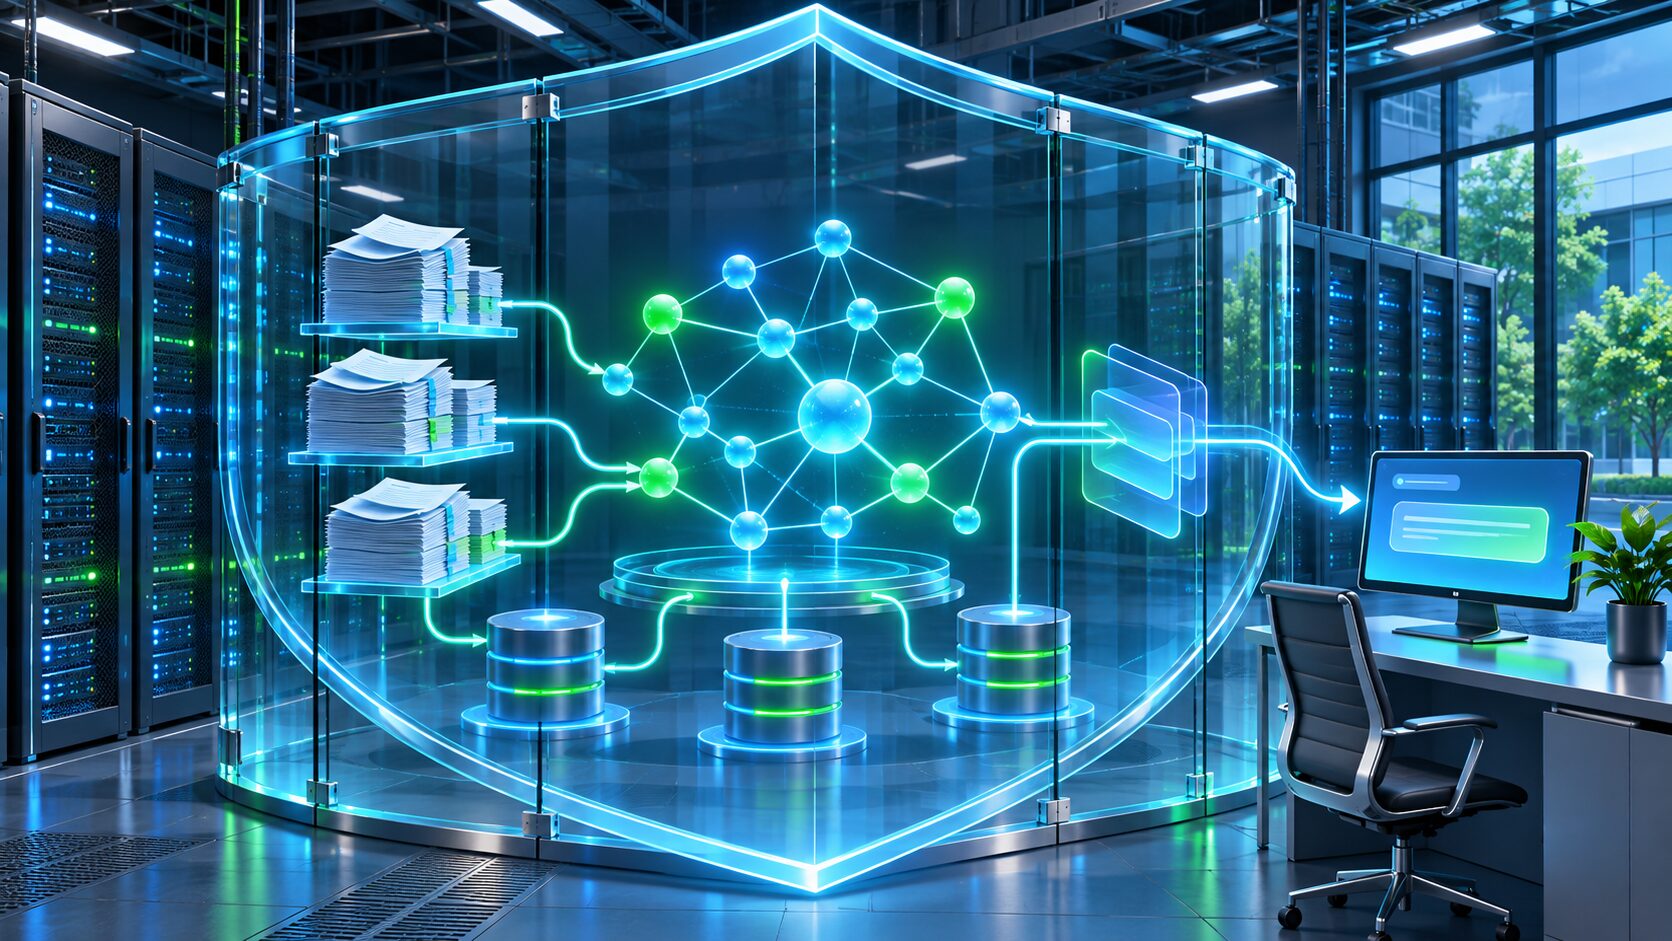
La generación aumentada por recuperación combina una búsqueda sobre fuentes autorizadas con la generación de una respuesta. En vez de confiar únicamente en el conocimiento aprendido por el modelo, el flujo aporta fragmentos pertinentes y puede citar su procedencia. El enfoque ayuda a consultar políticas, procedimientos y documentación que cambian con frecuencia.
Google Cloud describió en octubre de 2026 un servicio administrado de búsqueda empresarial con RAG en Google Distributed Cloud para perímetros soberanos y aislados. La publicación indica que estaba en vista previa y que opera dentro del perímetro físico sin Internet ni la infraestructura global de Google Cloud. Es una oferta concreta, no la prueba de que toda arquitectura local funcione igual.
1. Definir el perímetro y el modelo de amenaza
Antes de elegir tecnología, decide qué significa privado en tu organización. Puede referirse a residencia de datos, aislamiento de red, control de claves, administración local o límites contractuales. Documenta quién puede acceder a cada componente y qué servicios externos podrían recibir consultas, fragmentos, telemetría o registros.
El modelo de amenaza debe cubrir robo de credenciales, acceso indebido, documentos manipulados, errores de configuración y uso por personas no autorizadas. Identifica el impacto de una filtración y separa requisitos obligatorios de preferencias de arquitectura. Un entorno aislado reduce ciertas dependencias, pero no elimina amenazas internas ni errores de permisos.
2. Inventariar y preparar las fuentes
La calidad de las respuestas depende de la calidad y actualidad de los documentos. Registra el propietario, la fecha, la versión, el nivel de acceso y el sistema de origen de cada fuente. Evita indexar duplicados, borradores, archivos obsoletos o contenidos cuyo uso no esté autorizado.
El procesamiento debe preservar estructura y contexto. Encabezados, tablas, notas y relaciones entre documentos pueden cambiar el significado si se fragmentan sin criterio. Define cómo se extraen formatos, se mantienen referencias y se eliminan datos. Para información sensible, prueba el proceso con datos representativos anonimizados antes de conectarlo a producción.
3. Conservar los permisos de origen
El buscador debe aplicar las mismas reglas de acceso que el repositorio. Si un usuario no puede abrir un expediente en el sistema documental, la recuperación semántica no debería mostrarle sus fragmentos. Implementa filtrado por identidad y atributos, y prueba cambios de permisos, bajas y documentos compartidos entre departamentos.
Los permisos se deben comprobar en cada consulta, no solo al indexar. Mantén sincronizados los grupos y elimina con rapidez documentos retirados o accesos revocados. Registra por qué un fragmento apareció, qué política lo autorizó y qué versión de la fuente se utilizó. Esta trazabilidad resulta clave para investigar respuestas inesperadas.
4. Diseñar la búsqueda y las citas
La recuperación puede combinar búsqueda por palabras, similitud semántica y filtros por metadatos. Evalúa resultados con consultas reales de distintos equipos y mide si los documentos relevantes aparecen entre los primeros. Ajusta fragmentación, modelos de representación, filtros y ponderaciones con un conjunto de referencia, no por intuición.
La respuesta debería distinguir hechos recuperados de inferencias y mostrar fuentes que el usuario pueda abrir. Si no hay evidencia suficiente, el sistema debe decirlo y derivar la consulta. Las citas necesitan apuntar a documentos autorizados y ubicaciones precisas; un enlace genérico a la biblioteca aporta poca utilidad para verificar una afirmación.
5. Evaluar el sistema como un producto
Una evaluación útil cubre recuperación, generación, seguridad y experiencia. Comprueba exactitud, cobertura, citas, tasa de abstención, latencia y coste. Incluye preguntas ambiguas, sin respuesta, con documentos contradictorios y que intenten obtener información restringida. Los usuarios de negocio deben valorar si el resultado les ayuda a decidir o completar su tarea.
Versiona el conjunto de pruebas y ejecuta la evaluación cuando cambien fuentes, parámetros, instrucciones o modelos. No uses una única puntuación agregada para ocultar fallos graves en un área. Define umbrales de aceptación y condiciones de suspensión antes de abrir el servicio a más departamentos.
6. Operar la privacidad y el ciclo de vida
Documenta retención, eliminación, copias de seguridad, cifrado, control de claves y acceso de administradores. Comprueba qué información conservan el proveedor del modelo y los servicios de supervisión. Los registros de consulta también pueden contener datos sensibles y requieren controles, plazos y propósito definidos.
La plataforma debe poder actualizar índices, retirar fuentes y cambiar componentes sin perder trazabilidad. Prepara procedimientos de incidentes, recuperación y revisión de acceso. Si se usa una oferta en vista previa, como la descrita por Google Cloud en el artículo de octubre, valida sus condiciones y límites antes de basar en ella un proceso crítico.
Cómo implantar controles sin frenar al equipo
La fricción baja cuando cada control tiene un responsable y una ruta de excepción conocida. Acordad qué cambios pueden aprobarse automáticamente, cuáles requieren revisión especializada y cómo se documenta una excepción temporal. Evitad que las alertas sin prioridad terminen ignoradas: asignad severidad, propietario y plazo de respuesta, y revisad periódicamente si siguen siendo relevantes.
Un tablero útil muestra tendencias y ayuda a decidir, pero no reemplaza conversaciones entre desarrollo, operaciones y seguridad. Revisad los incidentes y falsos positivos, ajustad las comprobaciones con evidencias y comunicad los cambios de política. La participación del equipo permite integrar DevSecOps en el trabajo diario y detectar obstáculos antes de que se conviertan en retrasos recurrentes.
Conclusión
Un RAG privado empresarial es una combinación de gobierno documental, permisos, búsqueda, evaluación y operación. La privacidad no aparece por instalar un modelo dentro de una red: se demuestra con controles verificables, pruebas y responsabilidades claras durante todo el ciclo de vida.
Consulta nuestros servicios de IA y automatización para integrar IA con datos y aplicaciones existentes. La referencia técnica es la publicación de Google Cloud sobre RAG en un perímetro soberano.
Decisiones de plataforma que conviene documentar
Registra dónde se ejecutan los componentes de recuperación, qué identidades pueden acceder a ellos y qué medidas impiden que una copia protegida quede expuesta junto con el servicio principal. Aclara cómo se actualizan los índices cuando cambia un documento y cómo se retira una fuente que ya no debe estar disponible. La trazabilidad de estas decisiones facilita auditorías y reduce errores en el mantenimiento cotidiano.
También conviene fijar quién revisa las respuestas incorrectas y cómo ese aprendizaje se convierte en mejoras verificables. Si una evaluación detecta fallos, conserva el ejemplo, clasifica su causa y repite la prueba después del ajuste. Así, la mejora del RAG privado empresarial se apoya en cambios medibles y no en impresiones aisladas.